

خبر المحافظ والأمان الاحتيال وحماية المستخدم
قضية CryptoBilis: Ledger توسع وقف المبيعات بعد زرع مكونات في محافظ الأجهزة
أعلنت Ledger في 15 أكتوبر 2026 أنها طلبت من البائعين والموزعين المعتمدين في جنوب شرق آسيا وهونغ كونغ تعليق المبيعات، عقب هجوم زرعت فيه مكونات بالأجهزة لالتقاط عبارة الاسترداد أثناء الإعداد. يوسع التحديث الصورة إلى ما وراء التقارير الأولى عن CryptoBilis. وتنسب الشركة الضرر إلى سلسلة التوزيع، لا إلى اختراق أنظمتها، لكنه يظل استنتاج الشركة المصنعة من تحقيقها.
تم التحقق في 16 أكتوبر 2026.
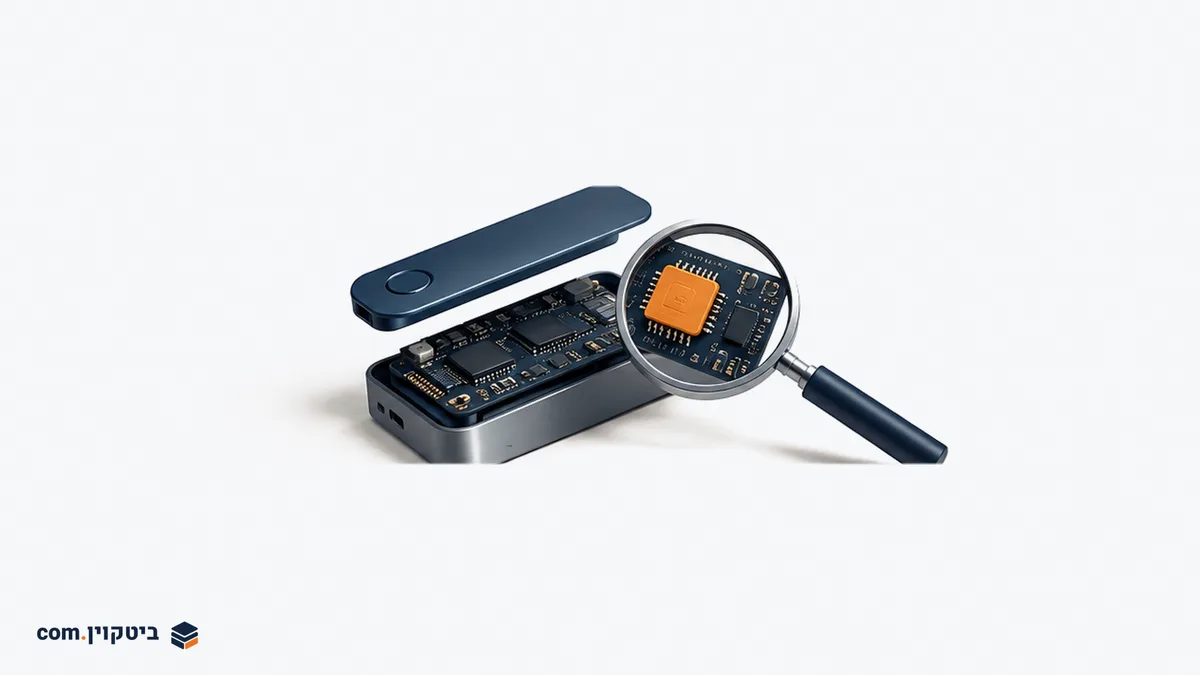
بالنسبة للمشتري في إسرائيل، لا يقتصر السؤال العملي على محفظة الأجهزة التي يختارها. يجب معرفة من باع الجهاز أيضا، وما الذي مر به قبل تسليمه، وهل جاءت تعليمات الإعداد من مصدر موثوق. الجهاز الأصلي وسلسلة التوريد الآمنة ليسا الشيء نفسه.
ما الذي نشرته Ledger، وما المعروف عن CryptoBilis؟
يصف تحديث Ledger الرسمي عن هجوم زرع المكونات (يفتح في علامة تبويب جديدة) مسارا اشترى فيه مهاجمون أجهزة أصلية، وفتحوها، وأضافوا مكونات مخفية، ثم أعادوها إلى التوزيع عبر موزعين في المنطقة. وبحسب الشركة، صممت المكونات لالتقاط عبارة الاسترداد أثناء إنشاء المحفظة. وقالت إن مختبرها الأمني Donjon فكك المكوّن المزروع وفحص عمله.
ركزت التقارير الأولى على CryptoBilis، وهو موزع في جنوب شرق آسيا. وأفاد CoinDesk في 12 أكتوبر، استنادا إلى إعلانات Ledger، بتأكيد وجود مكوّن غير مصرح به في جهاز واحد على الأقل بيع عبره، وبأن الحالات المؤكدة آنذاك ارتبطت بالموزع. هذا وصف للمعلومات في تلك المرحلة من التحقيق، وليس دليلا على تأثر كل جهاز بيع هناك، ولا تحديدا لهوية المسؤولين عن الزرع.
وفي 13 أكتوبر، أفاد The Block بأن MediaMarkt Saturn علقت مبيعات أجهزة Ledger في المتاجر وعبر الإنترنت، وأورد ردا من متحدث المجموعة. وبشكل منفصل، قالت Ledger في تحديثها اللاحق إنها أجرت فحوص عينات في متاجر بألمانيا ومستودعات أيضا، ولم تجد عبثا في الأجهزة التي فحصتها. العينة السليمة ليست فحصا لكل جهاز بيع.
التمييز المهم: عبارة الاسترداد، لا الشريحة فقط
تهدف محفظة الأجهزة إلى فصل العمليات الحساسة عن الحاسوب أو الهاتف. لكن عبارة الاسترداد تتيح عادة استعادة المفاتيح التي تتحكم بالأموال في محفظة متوافقة. وقد يستطيع من يحصل عليها إنفاق الأموال دون حيازة الجهاز الأصلي أو معرفة رمز فتحه. لذلك تشكل حماية الجهاز وحماية النسخة الاحتياطية طبقتين منفصلتين.
تؤكد Ledger أنها لم تجد ثغرة في الشريحة أو نظام التشغيل أو خوادمها، وأن أنظمتها لم تخترق. ولا يعني هذا الادعاء أن جهازا عُدل ماديا آمن للاستخدام. بل على العكس: بحسب وصف الشركة، استهدف الزرع الحصول على السر لحظة عرضه للمستخدم، دون الحاجة إلى اختراق برمجي معتاد.
لمن لا يعرف المصطلحات، يفصل شرح عبارة الاسترداد والمفتاح الخاص بين النسخة الاحتياطية للمحفظة وكلمة مرور التطبيق ورمز الجهاز. وتغيير كلمة المرور وحدها لا يلغي وصول شخص نسخ عبارة الاسترداد بالفعل.
قبل إعداد جهاز اشتري من الموزع
من اشترى جهازا من CryptoBilis ولم يعدّه بعد، عليه وقف الإعداد والاستفسار عن التعليمات المحدثة لدى دعم Ledger الرسمي. وتضمنت التقارير الأولى تحذيرا للمشترين خلال فترة معينة قبل اكتشاف الحادث. لا ينبغي استخدام تلك الفترة المقتبسة شهادة أمان لجهاز أقدم، خصوصا بعد توسيع الاحتياطات الإقليمية.
احفظ الفاتورة وتفاصيل البائع وتاريخ الشراء والتغليف. ويمكن توثيق علامات غير معتادة من الخارج دون كشف معلومات سرية. لا تفكك جهازا مشبوها لمحاولة تشخيصه بنفسك: الفحص المختبري ليس فحصا منزليا، وقد يضر التفكيك بالجهاز وتوثيق الحادث.
إذا أُعد الجهاز بالفعل، وكانت التعليمات الرسمية تشير إلى احتمال انكشاف النسخة الاحتياطية، فالانتقال الآمن يستلزم محفظة بعبارة استرداد جديدة أُنشئت في بيئة موثوقة. إدخال الكلمات نفسها في جهاز جديد لا ينشئ سرا جديدا. قبل التحويل، افهم العملية، وتحقق من عنوان الوجهة على جهاز موثوق، وتواصل مع الدعم عبر عنوان وصلت إليه بنفسك. ولا تسلّمه عبارة الاسترداد.
ماذا تفحص في الشراء التالي، دون ضمان حصانة؟
يفضل تقليل الحلقات المجهولة في السلسلة: افحص إمكانية الشراء مباشرة من الشركة المصنعة، أو تحقق من الموزع في قائمتها الرسمية المحدثة. الاسم المألوف في موقع تسوق لا يغني عن تحديد البائع الفعلي. كما لا يثبت السعر المعتاد والتغليف الذي يبدو جديدا أن الجهاز لم يمر بطرف إضافي.
نفّذ فحوص التغليف والجهاز التي تنشرها الشركة المصنعة وفحص الأصالة في التطبيق الرسمي، لكن لا تعتبر هذا الفحص وثيقة تأمين ضد كل تعديل مادي. تؤكد تعليمات دعم Ledger أن ورقة عبارة الاسترداد تأتي فارغة: لا تستخدم كلمات مقدمة مسبقا على ورقة أو في رسالة أو من البائع. أنشئ المحفظة وفقا للتعليمات الرسمية فقط.
بحسب تحديث 15 أكتوبر، شددت Ledger أيضا على عدم إعادة بيع الأجهزة المرتجعة، وطالبت بإبعاد المخزون عن رفوف العرض المتاحة للوصول. هذه إجراءات توزيع للشركة، وليست فحصا يمكن للمستهلك أن يحل محله بنفسه. ويوضح دليل محفظة الكريبتو والمسؤولية عن المفاتيح السياق الأوسع.
حتى الفحص في 16 أكتوبر 2026، لا يقدم إعلان الشركة قائمة عامة كاملة بالأجهزة المتأثرة أو إجمالي خسائر متحققا منه. لذلك لا نعرض رقما نهائيا للضرر أو موافقة شاملة على الأجهزة التي لم تذكر. النتيجة العملية محددة وواضحة: افحص مصدر الجهاز، ولا تبدأ الإعداد عند وجود اشتباه، ولا تجعل طلب المساعدة تسليما للنسخة الاحتياطية.